
제조 현장의 핵심 데이터를 고객사 시스템(B2B API)과 연결할 때 겪는 막연한 두려움을 깨고, 안전하고 효율적으로 데이터를 연동하는 근본적인 원리와 엠이에스코리아의 시스템 철학을 소개합니다.
현장의 제조 데이터를 다루다 보면, 최근 고객사들로부터 부쩍 자주 듣게 되는 요구사항이 하나 있습니다. 바로 “생산 진척도와 품질 데이터를 실시간으로 우리 시스템과 연동해 달라”는 요청입니다. 과거에는 하루 한 번 엑셀로 정리해서 메일로 보내는 것만으로도 충분했지만, 이제는 공급망 전체의 투명성을 위해 B2B API를 통한 직접적인 데이터 연결이 필수가 된 시대입니다.
하지만 막상 현장의 담당자분들과 이야기를 나누어 보면 깊은 한숨부터 내쉬곤 합니다. “우리 공장의 심장부나 다름없는 MES(제조실행시스템) 데이터를 외부망에 열어준다고요? 해킹이라도 당해서 레시피나 영업 기밀이 유출되면 누가 책임집니까?”
매우 타당한 걱정입니다. 그래서 많은 기업이 데이터를 외부에 연동하기 위해 수천만 원을 호가하는 무거운 방화벽을 추가로 구축하거나, 복잡한 보안 솔루션을 덧붙이는 방식을 택합니다. 하지만 과연 그것만이 정답일까요? 오늘은 복잡하게 얽힌 보안에 대한 선입견을 덜어내고, 실시간 MES 데이터 연동 보안이 실제로 어떻게 이루어져야 하는지 그 본질을 파헤쳐 보겠습니다.
무거운 솔루션이 곧 안전을 의미하지는 않습니다
흔히 우리는 ‘보안’이라고 하면 거대한 성벽을 쌓고 해자를 파는 것을 떠올립니다. 시스템을 겹겹이 둘러싸 외부의 접근을 원천 차단하는 것이죠. 그런데 B2B API 연동은 필연적으로 누군가에게 문을 열어주어야 하는 작업입니다. 성벽을 아무리 높게 쌓아도, 결국 데이터를 주고받을 작은 통로는 만들어야 합니다.
문제는 이 통로를 어떻게 관리하느냐입니다. 많은 기업이 무겁고 값비싼 보안 장비에 의존하는 이유는, ‘모든 외부 접근은 위험하다’는 막연한 가정 때문입니다. 하지만 본질로 돌아가 생각해 봅시다. 고객사가 요구하는 것은 ‘정해진 시간에, 정해진 생산 라인의, 정해진 데이터’뿐입니다. 그렇다면 우리 공장의 전체 시스템을 개방할 필요 없이, 딱 그 데이터만 담아서 안전하게 전달하는 전용 ‘파이프라인’을 만들면 되지 않을까요?
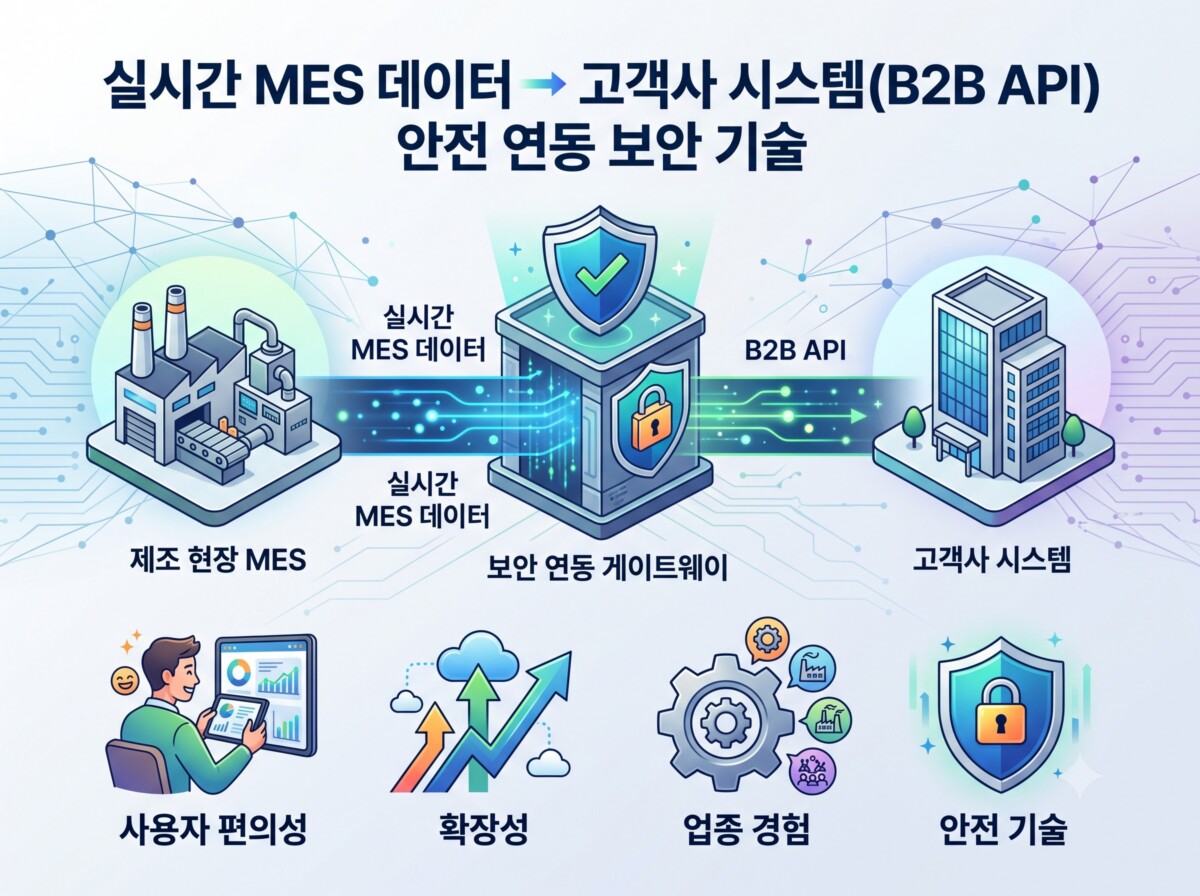
불필요한 기능이 잔뜩 들어간 무거운 솔루션 대신, 데이터의 흐름 자체를 통제하는 데 집중하는 것이 엠이에스코리아가 추구하는 소프트웨어 설계의 핵심입니다. 핵심 데이터베이스(DB)와 외부 연동용 서버를 철저하게 분리하고, 외부에서는 오직 읽기 권한(Read-only)만 가진 중간 API 서버에만 접근하도록 구조를 짜는 것입니다. 이렇게 하면 만에 하나 외부 연동 서버가 공격받더라도, 공장을 멈추게 할 수 있는 메인 MES 시스템은 완벽하게 격리되어 안전을 유지합니다.
본질에 집중한 B2B API 보안의 3가지 핵심 기둥
그렇다면 가장 근본적이고 확실한 실시간 MES 데이터 연동 보안은 어떻게 구현될까요? 겉치레를 다 걷어내고 남는 기술의 정수는 다음 세 가지로 요약됩니다.
1. “너 정말 우리 고객사 맞아?” – 엄격한 신원 확인과 토큰 인증 아무나 문을 두드린다고 열어줄 수는 없습니다. B2B 연동에서는 주로 OAuth 2.0이나 JWT(JSON Web Token) 같은 국제 표준 인증 방식을 사용합니다. 이는 마치 놀이공원의 자유이용권 팔찌와 같습니다. 팔찌(토큰)를 찬 사람만 데이터를 가져갈 수 있고, 이 팔찌는 일정 시간이 지나면 마법처럼 효력을 잃습니다. 토큰이 탈취되더라도 아주 짧은 시간 안에 무용지물이 되기 때문에 피해를 원천 차단할 수 있습니다.
(참고: 글로벌 웹 보안 표준을 제시하는 OWASP의 API 보안 가이드라인에서도 가장 강조하는 것이 바로 이 인증 체계의 취약점 방어입니다.)
2. “가는 길에 누가 훔쳐보지 못하게” – 강력한 데이터 암호화 (TLS/SSL) 데이터가 우리 공장을 떠나 고객사 서버로 날아가는 그 찰나의 순간을 노리는 공격도 있습니다. 이를 막기 위해 데이터를 보내기 직전, 복잡한 암호로 포장해 버립니다. 현재 금융권에서도 표준으로 사용하는 TLS 1.3 암호화 프로토콜을 적용하면, 중간에 해커가 데이터를 가로채더라도 의미를 알 수 없는 쓰레기 값으로만 보이게 됩니다.
3. “정해진 길로만 다녀” – IP 화이트리스트와 접근 통제 마지막 방어선은 출입구 자체를 통제하는 것입니다. 고객사의 특정 서버 IP 주소(예: 192.168.x.x)를 사전에 ‘화이트리스트(허용 명단)’에 등록해 둡니다. 이 명단에 없는 전 세계의 그 어떤 IP가 접근을 시도해도 서버는 응답조차 하지 않습니다. 거기에 분당 호출 횟수를 제한하는 Rate Limiting(속도 제한) 기술을 걸어두면, 악의적으로 서버를 마비시키려는 디도스(DDoS) 형태의 공격도 가볍게 튕겨낼 수 있습니다.
💡 현장의 고민, 전문가와 직접 나누어 보세요. 안전한 데이터 연동은 비즈니스 확장의 필수 조건입니다. 우리 공장 시스템에 무리를 주지 않으면서도 고객사의 요구를 완벽히 충족하는 API 연동 방안이 궁금하시다면, 언제든 엠이에스코리아에 문의해 주세요. 👉 도입 및 기술 상담 문의하기 (엠이에스코리아)
특정 업종에 국한되지 않는 유연하고 범용적인 확장성
이러한 근본적인 보안 설계의 가장 큰 장점은 ‘유연성’에 있습니다. 데이터가 흐르는 파이프를 튼튼하게 만드는 기술은 공장에서 무엇을 생산하든 동일하게 적용됩니다.
정밀한 가공 기계를 돌리는 금속 부품 공장이든, 엄격한 위생이 필수적인 식품 제조 공장이든, 수천 개의 부품이 조립되는 전자제품 라인이든 상관없습니다. 설비에서 쏟아지는 방대한 데이터를 수집하고, 그중 고객사가 원하는 불량률, 생산 진척도, 재고 현황 등의 정제된 데이터만을 추출하여 안전하게 전송하는 원리는 모든 업종을 관통합니다.
특히 엠이에스코리아의 B2B 연동 아키텍처는 처음부터 모듈화되어 설계되었습니다. 기존에 사용 중인 구형 시스템이나 ERP가 있더라도, 시스템 전체를 갈아엎을 필요가 없습니다. 마치 레고 블록을 끼우듯 기존 시스템 옆에 가볍고 안전한 API 게이트웨이 블록만 하나 덧붙이면 됩니다. 다양한 제조 현장에서 쌓은 폭넓은 경험은 어떤 낯선 환경에서도 가장 최적화된 연동 경로를 찾아내는 자양분이 되었습니다.
엠이에스코리아의 철학: 무거움 대신 스마트함으로
많은 소프트웨어 공급사들이 기능의 개수를 내세우며 값비싼 패키지 도입을 유도합니다. 하지만 엠이에스코리아는 다르게 생각합니다. 진정한 기술력은 복잡한 것을 단순하게 만드는 데 있습니다.
저희는 실질적으로 고객의 매출 향상과 신뢰도 구축에 기여하지 못하는 불필요한 기능은 과감히 덜어냅니다. 그 결과, 가장 핵심적이고 강력한 실시간 MES 데이터 연동 보안 기능을 제공하면서도 저렴한 초기 도입비를 실현할 수 있었습니다. 비용 장벽을 낮추어 중소/중견 제조 기업들도 대기업 수준의 투명한 공급망 연동 시스템을 갖출 수 있도록 돕는 것, 그것이 엠이에스코리아가 지향하는 소프트웨어 개발 철학입니다.
고객사의 까다로운 API 연동 요구는 이제 골칫거리가 아니라, 우리 공장의 높은 기술력과 품질 관리 능력을 증명할 절호의 기회입니다. 투명하게 데이터를 공유하되, 보안은 물 샐 틈 없이 완벽하게 통제하는 시스템. 그것이 바로 스마트 팩토리 시대에 앞서가는 기업들의 공통점입니다.
데이터 연동을 고민하며 막대한 견적서와 복잡한 기술 용어 앞에서 망설이고 계셨다면, 이제 시스템의 본질만 남기고 다이어트에 성공한 스마트한 방식을 만나보실 차례입니다.
💡 복잡한 시스템 연동, 저렴한 초기 도입비로 가볍게 시작하세요. 엠이에스코리아는 화려한 포장 대신, 현장에서 진짜 필요한 데이터 인프라만을 견고하게 구축합니다. 고객사가 요구하는 안전한 B2B 데이터 연동, 지금 바로 전문가와 상의하여 최적의 해답을 찾아보세요. 👉 엠이에스코리아 B2B API 연동 솔루션 문의하기